PAVOL VRABEC / CISM · CISSP · CERTIFIKOVANÝ MANAŽÉR KYBERNETICKEJ BEZPEČNOSTI

Kybernetická
bezpečnosť s ľudskou tvárou.

Kybernetická bezpečnosť nie je len o pravidlách a predpisoch. Je predovšetkým o ich zmysluplnom uplatňovaní v reálnom prostredí organizácie.

Rozumiem bezpečnostným požiadavkám aj každodennej realite IT. Pri návrhu a zavádzaní bezpečnostných opatrení kladiem dôraz na otvorenú komunikáciu a spoluprácu s vedením aj IT tímom, aby boli opatrenia účinné, primerané a realizovateľné v praxi.

2004v IT od roku
2018riadenie KB od roku
CISM · CISSP · MKBodborné certifikácie
Pavol Vrabec – manažér kybernetickej bezpečnosti
ODBORNOSŤ A SKÚSENOSTI. ĽUDSKÝ A PRAGMATICKÝ PRÍSTUP.

Bezpečnosť nevzniká podpisom dokumentu.

Dôležité je poznať prostredie organizácie, rozumieť jej rizikám a nastaviť opatrenia, ktoré dávajú zmysel aj v každodennej prevádzke. Preto uprednostňujem aktívne partnerstvo pred formálnym plnením úloh.

Ako spolupracujem

S čím vám pomôžem

Od prvotného posúdenia stavu až po dlhodobú spoluprácu pri riadení kybernetickej bezpečnosti.

03

Bezpečnostná dokumentácia

Tvorba a aktualizácia bezpečnostných stratégií, politík, smerníc a postupov podľa legislatívnych požiadaviek a potrieb organizácie. Dôraz kladiem na zrozumiteľnosť, praktickú využiteľnosť a pravidlá, ktoré nezostanú iba na papieri.

04

Analýza rizík a informačné aktíva

Identifikácia a klasifikácia informačných aktív, tvorba registra aktív, analýza rizík a posúdenie dopadov na fungovanie organizácie (BIA). Pomáham určiť priority a navrhnúť primerané opatrenia na zníženie identifikovaných rizík.

05

Monitoring externe dostupných služieb

Identifikácia a sledovanie služieb dostupných z internetu, ich zmien a potenciálnych bezpečnostných rizík. Zistenia dopĺňam odbornými odporúčaniami, ktoré pomáhajú znižovať riziko zneužitia zraniteľností a zlepšovať ochranu externých služieb.

06

Bezpečnostné školenia a phishingové simulácie

Interaktívne školenia na mieru pre zamestnancov, vedenie a IT administrátorov. Skutočné incidenty, anonymizované skúsenosti, AI vizualizácie možných dopadov a praktické cvičenia dopĺňam schválenými phishingovými simuláciami, ktoré pomáhajú budovať bezpečnostné povedomie.

Prečítať článok

Riešite inú bezpečnostnú tému? Opíšte mi svoju situáciu a pozrieme sa na možnosti spolupráce

Kyberbezpečnosť ľudskou rečou.

GAP analýza, register aktív či manažér kybernetickej bezpečnosti nemusia znieť ako cudzie slová. Odpovede na časté otázky vysvetľujem na praktických príkladoch, bez zbytočného žargónu.

13 otázok a odpovedí
Čo je kybernetická bezpečnosť?

Kybernetická bezpečnosť zahŕňa ochranu informácií, informačných systémov a služieb, od ktorých závisí fungovanie organizácie. Nejde iba o antivírus, firewall alebo zálohovanie. Rovnako dôležité sú nastavené procesy, jasne určené zodpovednosti a pripravenosť zamestnancov reagovať na bezpečnostné udalosti.

Cieľom je primerane predchádzať incidentom, znižovať ich možné následky a zabezpečiť, aby organizácia dokázala pokračovať vo svojej činnosti aj pri narušení bezpečnosti.

Čo je GAP analýza?

GAP analýza je systematické posúdenie aktuálneho stavu kybernetickej bezpečnosti vo vzťahu k relevantným legislatívnym požiadavkám alebo zvoleným bezpečnostným štandardom. Overuje, ktoré opatrenia sú zavedené, ako fungujú v praxi a kde existujú nedostatky.

Posúdenie môže zahŕňať riadenie bezpečnosti, dokumentáciu, procesy, technické opatrenia a spôsob ich uplatňovania. Výstupom je záverečná správa so zisteniami a konkrétnymi odporúčaniami, na základe ktorých možno pripraviť plán nápravy a určiť priority ďalšieho postupu.

Je GAP analýza povinná zo zákona?

GAP analýza nie je sama osebe všeobecnou zákonnou povinnosťou každej organizácie. Je to nástroj, ktorým možno posúdiť mieru splnenia konkrétnych požiadaviek a identifikovať oblasti vyžadujúce zlepšenie.

Pre organizáciu, na ktorú sa vzťahujú povinnosti podľa zákona o kybernetickej bezpečnosti, môže byť užitočným východiskom pri plánovaní a zavádzaní bezpečnostných opatrení. Treba ju však odlišovať od zákonného auditu kybernetickej bezpečnosti, ktorý má osobitne upravený účel a podmienky.

Čo je register aktív?

Register aktív je systematický prehľad informácií, systémov, služieb, technológií a ďalších zdrojov, ktoré sú dôležité pre fungovanie organizácie. Umožňuje určiť, čo je potrebné chrániť, kto za jednotlivé aktíva zodpovedá a aké sú medzi nimi vzájomné závislosti.

Pri evidencii aktív je dôležité zohľadniť aj ich význam pre činnosť organizácie. Výpadok jedného systému môže mať len obmedzený dopad, zatiaľ čo nedostupnosť iného môže zastaviť poskytovanie kľúčovej služby. Register aktív preto tvorí dôležitý podklad na analýzu rizík a plánovanie bezpečnostných opatrení.

Prečo je potrebná analýza rizík?

Analýza rizík pomáha identifikovať hrozby a zraniteľnosti, posúdiť pravdepodobnosť ich zneužitia alebo výskytu a vyhodnotiť možné následky na organizáciu. Môže ísť napríklad o nedostupnosť dôležitého informačného systému, únik údajov, ransomvérový útok alebo zlyhanie dodávateľa.

Na základe výsledkov sa určujú priority a navrhujú opatrenia na zníženie neprijateľných rizík. Cieľom nie je odstrániť každé riziko, ale prijímať informované rozhodnutia a sústrediť zdroje tam, kde sú najviac potrebné.

Aký je rozdiel medzi GAP analýzou a analýzou rizík?

GAP analýza hodnotí rozdiel medzi aktuálnym stavom bezpečnostných opatrení a požiadavkami, ktoré má organizácia spĺňať. Odpovedá najmä na otázku, čo je zavedené, čo chýba a čo je potrebné zlepšiť.

Analýza rizík sa zameriava na hrozby, zraniteľnosti a možné dopady na činnosť organizácie. Pomáha určiť, ktoré riziká sú najvýznamnejšie a akým spôsobom ich ošetriť.

Tieto činnosti sa dopĺňajú, ale navzájom sa nenahrádzajú. Spolu poskytujú podklady na účelné plánovanie a prioritizáciu bezpečnostných opatrení.

Kto musí mať manažéra kybernetickej bezpečnosti?

Povinnosť určiť manažéra kybernetickej bezpečnosti (MKB) sa vzťahuje na organizácie, ktorým ju ukladajú príslušné právne predpisy. Nie každá spoločnosť má rovnaké zákonné povinnosti, preto je potrebné najprv posúdiť jej postavenie a rozsah regulovaných služieb.

MKB zabezpečuje odbornú podporu pri riadení kybernetickej bezpečnosti, posudzovaní rizík, koordinácii opatrení a komunikácii s vedením organizácie. Jeho úlohou je prepájať bezpečnostné požiadavky s reálnymi prevádzkovými potrebami.

Kto môže vykonávať funkciu MKB a aké požiadavky musí spĺňať?

Manažéra kybernetickej bezpečnosti nestačí iba formálne určiť. Podľa § 20 ods. 4 písm. a) zákona č. 69/2018 Z. z. musí spĺňať znalostné štandardy pre výkon tejto roly a pri návrhu, prijímaní a presadzovaní bezpečnostných opatrení byť nezávislý od riadenia prevádzky a vývoja IT služieb.

Čo musí ovládať?

Znalostné štandardy upravuje vyhláška NBÚ č. 492/2022 Z. z., pre MKB najmä príloha č. 5. Zahŕňajú odborné znalosti a kompetencie potrebné na riadenie kybernetickej bezpečnosti. Dôležité sú napríklad orientácia v riadení rizík, bezpečnostných opatreniach, IT prostredí a povinnostiach organizácie. Odbornú spôsobilosť musí prevádzkovateľ základnej služby vedieť posúdiť a zdôvodniť.

Je potrebný certifikát a dlhoročná prax?

Slovenský zákon všeobecne neustanovuje, že každý MKB musí vlastniť konkrétny certifikát. Certifikácia podľa schémy NBÚ je jedným zo spôsobov nezávislého overenia odbornej spôsobilosti. Schéma pri certifikácii posudzuje aj vzdelanie a relevantnú odbornú prax.

Odbornosť môžu preukazovať aj ďalšie profesijné certifikácie, praktické skúsenosti a preukázateľné znalosti v oblasti kybernetickej bezpečnosti. Samotné vlastníctvo certifikátu však automaticky nezaručuje splnenie všetkých požiadaviek na výkon funkcie MKB.

Pri výbere MKB je preto dôležité posudzovať nielen formálne vzdelanie a certifikácie, ale predovšetkým odborné skúsenosti, znalosť legislatívnych požiadaviek a schopnosť preniesť bezpečnostné opatrenia do reálnej praxe organizácie.

Môže byť MKB externý?

Áno. Funkciu môže vykonávať interný pracovník aj externý odborník, ak sú splnené odborné požiadavky, nezávislosť a sú jasne určené právomoci a zodpovednosti. Zodpovednosť organizácie za plnenie zákonných povinností tým nezaniká.

Prečo nestačí samotné IT oddelenie?

IT oddelenie zabezpečuje prevádzku a rozvoj informačných technológií a často sa priamo podieľa na realizácii bezpečnostných opatrení. Manažér kybernetickej bezpečnosti má odlišnú úlohu. Posudzuje bezpečnostné riziká, koordinuje opatrenia a poskytuje vedeniu odborné podklady na rozhodovanie.

Podľa § 20 ods. 4 písm. a) zákona č. 69/2018 Z. z. musí byť MKB pri návrhu, prijímaní a presadzovaní bezpečnostných opatrení nezávislý od štruktúry riadenia prevádzky a vývoja IT služieb. Toto postavenie pomáha predchádzať konfliktu záujmov pri hodnotení vlastných rozhodnutí a postupov.

Nezávislosť však neznamená oddelené fungovanie. Účinné bezpečnostné opatrenia vyžadujú úzku spoluprácu MKB, vedenia organizácie a IT tímu.

Prečo treba školiť zamestnancov?

Zamestnanci pri svojej každodennej práci používajú informačné systémy, spracúvajú údaje a komunikujú s externými partnermi. Môžu sa preto stretnúť s podvodnými správami, neoprávnenými požiadavkami na poskytnutie údajov alebo inými pokusmi o narušenie bezpečnosti.

Pravidelné školenia pomáhajú rozpoznávať rizikové situácie, správne overovať podozrivé požiadavky a včas hlásiť bezpečnostné incidenty. Najväčší prínos majú školenia prispôsobené konkrétnym pracovným úlohám, doplnené praktickými príkladmi a skúsenosťami z reálnych incidentov.

Čo je phishingová simulácia?

Phishingová simulácia je vopred schválené a kontrolované vzdelávacie cvičenie, pri ktorom zamestnanci dostanú modelovú podvodnú správu. Jej cieľom je preveriť bezpečnostné návyky a zistiť, v ktorých oblastiach je potrebné posilniť povedomie alebo upraviť interné postupy.

Výsledky simulácie slúžia predovšetkým na zlepšovanie školení, komunikácie a procesov. Simulácia má byť primeraná prostrediu organizácie a nemá slúžiť na zosmiešňovanie alebo neprimerané postihovanie jednotlivcov.

Aký je rozdiel medzi GAP analýzou a zákonným auditom?

GAP analýza identifikuje rozdiely medzi aktuálnym stavom a stanovenými bezpečnostnými požiadavkami. Jej cieľom je poskytnúť organizácii praktický prehľad nedostatkov a odporúčania na ich odstránenie.

Zákonný audit kybernetickej bezpečnosti je osobitný proces vykonávaný podľa príslušných právnych požiadaviek, ktoré určujú jeho účel, podmienky a pravidlá výkonu.

Aj keď sa rozsah posudzovaných oblastí môže čiastočne prekrývať, GAP analýza nenahrádza zákonný audit, ak je organizácia povinná ho absolvovať.

Musí každá spoločnosť plniť zákon o kybernetickej bezpečnosti v rovnakom rozsahu?

Nie. Rozsah povinností závisí od právneho postavenia organizácie, poskytovaných služieb a ďalších podmienok ustanovených príslušnými predpismi. Rôzne typy organizácií preto nemusia podliehať rovnakému režimu ani rovnakému rozsahu bezpečnostných opatrení.

Pred návrhom bezpečnostných opatrení je dôležité posúdiť, ktoré právne požiadavky sa na konkrétny subjekt vzťahujú. Aj organizácie mimo príslušnej regulácie však majú dôvod primerane chrániť svoje údaje, systémy a kontinuitu činností.
Odbornosť a dôvera.
Spoločný cieľ.

Bezpečnosť sa nedá budovať bez ľudí, ktorí sa starajú o každodennú prevádzku. Preto vždy hľadám spoločnú reč medzi vedením, IT tímom a požiadavkami na ochranu organizácie.

„Dobrý manažér kybernetickej bezpečnosti má byť pre IT tím partnerom.“
01

Pochopiť prostredie

Oboznámenie sa so službami, procesmi, technológiami a ľuďmi, ktorí zabezpečujú ich prevádzku.

02

Určiť priority spoločne

Vysvetliť dôvody bezpečnostných požiadaviek, vypočuť si pohľad IT tímu a spolu určiť opatrenia, ktoré prinášajú skutočnú hodnotu.

03

Spolupracovať a posúvať bezpečnosť vpred

Pomôcť IT tímu pri realizácii opatrení, preverovať ich fungovanie a priebežne zlepšovať úroveň ochrany bez zbytočných komplikácií.

PV.

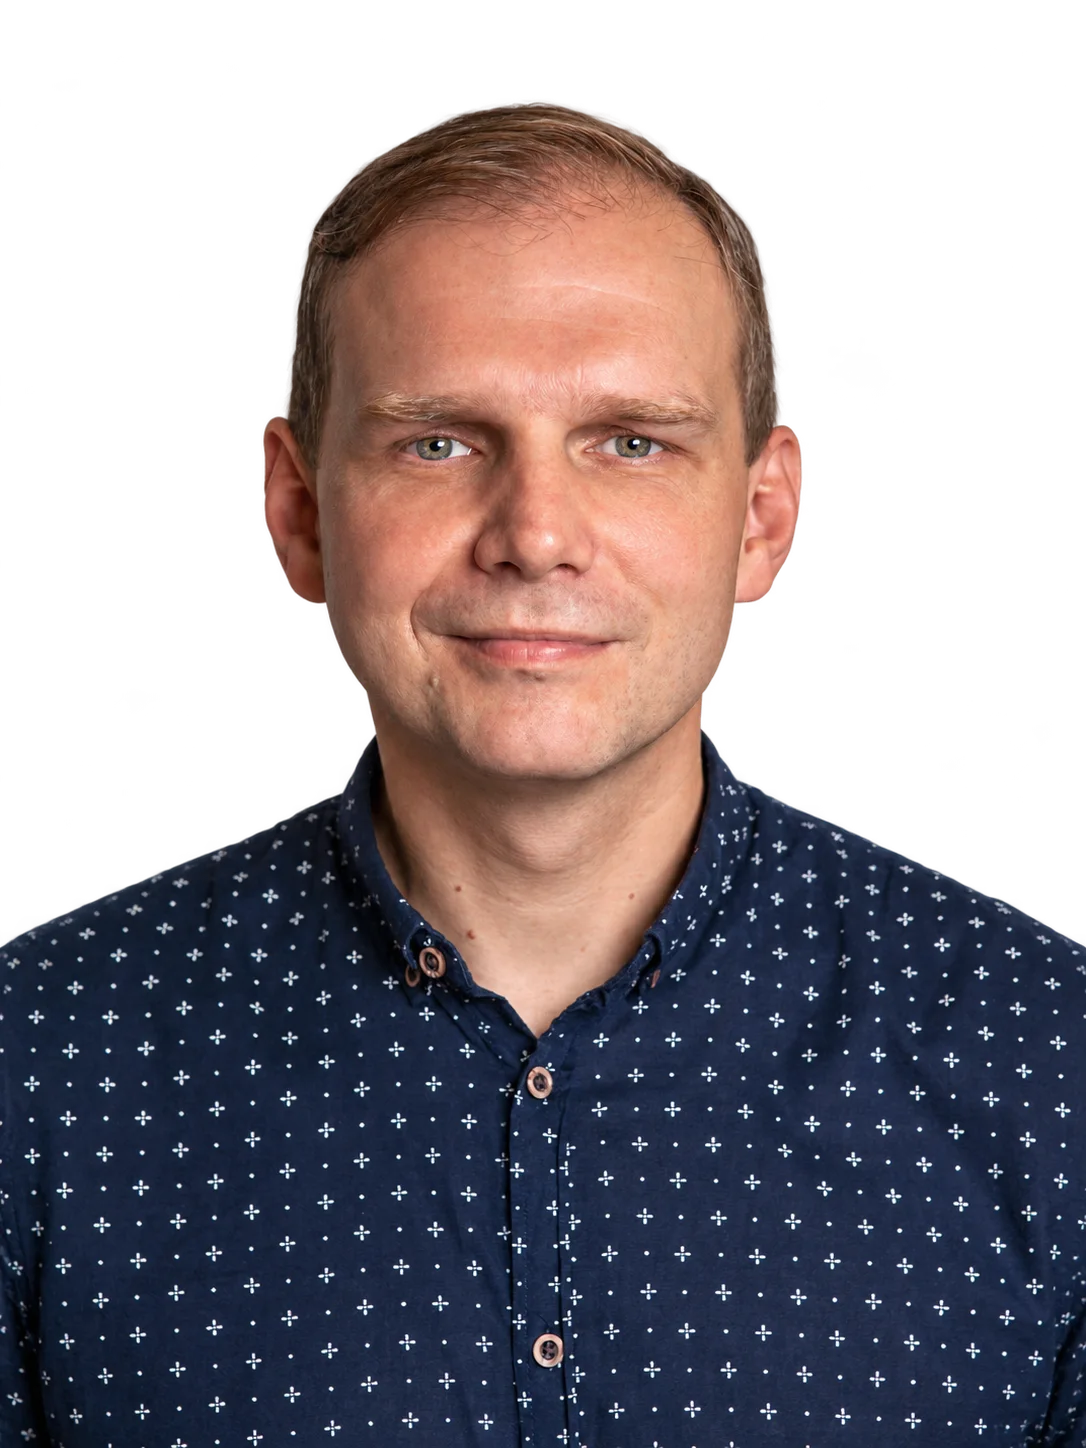
Pavol Vrabec
Certifikovaný manažér kybernetickej bezpečnosti

Odbornosť, za ktorou stojí prax.

Som Pavol Vrabec, mám 45 rokov a informačným technológiám sa profesionálne venujem od roku 2004. Od roku 2018 pôsobím v oblasti riadenia kybernetickej bezpečnosti.

Technické skúsenosti prepájam s bezpečnostným manažmentom, riadením rizík a požiadavkami slovenskej legislatívy. Pri spolupráci s organizáciami sa sústreďujem na to, aby boli pravidlá zrozumiteľné, opatrenia realizovateľné a výsledok využiteľný v praxi.

Rozumiem obom stranám.

Predtým, ako som sa začal venovať riadeniu kybernetickej bezpečnosti, som dlhé roky pracoval v IT. Viem, čo znamená zabezpečovať každodennú prevádzku systémov, riešiť technické problémy a popritom zvládať nové požiadavky.

Rozumiem tomu, že pre IT pracovníkov môžu nové bezpečnostné opatrenia znamenať ďalšie povinnosti či zmeny zaužívaných postupov a že ich význam nemusí byť na prvý pohľad zrejmý.

Preto staviam na otvorenej komunikácii, vzájomnom rešpekte a spoločnom hľadaní riešení. Mojou úlohou je vysvetliť, prečo sú opatrenia dôležité, vypočuť si praktické skúsenosti IT tímu a spoločne nájsť spôsob, ako ich zaviesť.

Porozprávajme sa o spolupráci

Člen Komory manažérov kybernetickej bezpečnosti (KMKB), profesijnej organizácie zameranej na rozvoj odbornej spolupráce a zdieľanie skúseností. O komore ↗

Profesionálny profil na LinkedIne s ďalšími informáciami o mojej odbornej praxi, skúsenostiach a profesijných aktivitách. Zobraziť profil ↗

Odbornosť podložená certifikáciami.

Medzinárodné profesijné certifikácie a overená odborná spôsobilosť pre riadenie kybernetickej bezpečnosti.

Logo CISM – ISACA

CISM

Strategické riadenie informačnej bezpečnosti, rizík a bezpečnostných programov organizácie.

Logo profesijnej organizácie ISC2

CISSP

Komplexná odbornosť v oblasti návrhu, implementácie a riadenia systémov informačnej a kybernetickej bezpečnosti.

CompTIA Security+ Certified

CompTIA Security+

Kľúčové zručnosti potrebné na vykonávanie bezpečnostných funkcií.

Národný bezpečnostný úrad – logo

Certifikovaný MKB

Odborná spôsobilosť na výkon funkcie manažéra kybernetickej bezpečnosti podľa certifikačnej schémy NBÚ.

Certifikát vydal TÜV SÜD Slovakia · platnosť do 5. 6. 2028

Odborná spôsobilosť nie je len formálna požiadavka. Je základom kvalifikovaného rozhodovania a praktického riadenia bezpečnosti.

Skúsenosti naprieč odvetviami.

Skúsenosti s rôznorodými prevádzkovými prostrediami, od výrobných podnikov až po organizácie zabezpečujúce dôležité verejné služby.

01

Potravinárstvo a výroba

Spolupráca s výrobnými podnikmi, v ktorých je bezpečnosť úzko spojená s kontinuitou výroby, dostupnosťou systémov a prevádzkovými rizikami.

02

Veľkoobchod a distribúcia

Skúsenosti s obchodnými a distribučnými spoločnosťami, kde digitálne služby podporujú skladovanie, logistiku a každodennú prevádzku.

03

Komunálne a technické služby

Bezpečnostné riadenie a posudzovanie rizík v organizáciách poskytujúcich technické, odpadové a komunálne služby či správu nehnuteľností.

04

Dopravná infraštruktúra

Skúsenosti z prostredia správy a údržby regionálnych ciest, kde je dôležitá spoľahlivosť procesov a prevádzková kontinuita.

05

Verejné a kultúrne inštitúcie

Podpora bezpečnostných procesov, dokumentácie a vzdelávania v organizáciách spravujúcich významné informačné a kultúrne aktíva.

06

Zdravotníctvo

Pôsobenie v riadení kybernetickej bezpečnosti rozsiahlych nemocničných prostredí s citlivými údajmi, komplexnou infraštruktúrou a vysokými nárokmi na dostupnosť.

Skúsenosti z jednotlivých odvetví uvádzam bez názvov klientov. O charaktere svojej práce vám rád poviem viac pri osobnom rozhovore, vždy s rešpektovaním dôvernosti spolupráce.

Mediálne výstupy.

Rozhovory, odborné prednášky a komentáre k praktickým otázkam kybernetickej bezpečnosti.

Ilustračný náhľad diskusie Kyberbezpečnostná doktrína na ITAPA 18. 6. 2024 · ITAPA · diskusiaKyberbezpečnostná doktrínaOdborná panelová diskusia s Pavlom Vrabcom o prístupe k riadeniu kybernetickej bezpečnosti.Pozrieť diskusiu Ilustračný náhľad článku Hospodárskych novín HOSPODÁRSKE NOVINY · článokOfenzívna bezpečnosť znamená, že nestojíte bezmocne v kúteMoje vyjadrenie k penetračnému testovaniu, vyhľadávaniu zraniteľností a zabezpečeniu služieb prístupných z internetu.Prečítať vyjadrenie ↗ Náhľad podcastu Lokál hosť #25 na Soitron.sk 15. 7. 2024 · SOITRON · podcastLokál hosť #25: Kybernetické útoky v zdravotníctveRozhovor o ochrane nemocníc, reálnych kybernetických incidentoch, ľudskom faktore a možnostiach ochrany zdravotníckych organizácií.Vypočuť podcast Náhľad článku Pri tomto útoku sme rukojemníci všetci na Živé.sk 2025 · ŽIVÉ.SK · článokPri tomto útoku sme rukojemníci všetciOdborné vyjadrenie k ľudskému faktoru a dôsledkom kybernetických útokov na nemocnice.Prečítať článok Náhľad článku Komu dôverovať a kedy radšej utekať na Živé.sk 29. 11. 2024 · ŽIVÉ.SK · článokKomu dôverovať a kedy radšej utekaťMôj odborný pohľad na precíznosť, dôslednosť a psychickú odolnosť bezpečnostných profesionálov.Prečítať článok Náhľad ankety Našli bod zlomu, odkiaľ sa nedá vrátiť na Živé.sk 22. 3. 2024 · ŽIVÉ.SK · anketaNašli bod zlomu, odkiaľ sa nedá vrátiťSkúsenosť s ransomvérovým incidentom, ktorý výrazne ovplyvnil ďalšiu profesijnú cestu v bezpečnosti.Prečítať anketu Náhľad ankety Tieto udalosti nás už navždy zmenili na Živé.sk 27. 6. 2025 · ŽIVÉ.SK · anketaTieto udalosti nás už navždy zmeniliAnketa kyberšpecialistov o udalostiach a skúsenostiach, ktoré dlhodobo formujú prácu v kybernetickej bezpečnosti.Prečítať anketu Náhľad prednášky na ITAPA 22. 11. 2023 · ITAPA · prednáškaHlavné výzvy kybernetickej bezpečnosti v zdravotníctveSamostatná prednáška o praktických opatreniach a zlepšovaní bezpečnosti nemocníc.Pozrieť prednášku Náhľad panelovej diskusie na ITAPA 16. 3. 2023 · ITAPA · diskusiaKybernetická bezpečnosť od ambulancie po nemocnicuPanelová diskusia o bezpečnostných výzvach v zdravotníctve.Pozrieť diskusiu

Začnime rozhovorom.

Hľadáte externého manažéra kybernetickej bezpečnosti, potrebujete posúdiť súlad s legislatívou alebo riešite konkrétny bezpečnostný problém?

Napíšte mi pár slov o vašej organizácii a tom, s čím potrebujete pomôcť.

PRIAMY KONTAKT pavolvrabec@pavolvrabec.sk +421 907 852 280
Pavol Vrabec - ITSEC
A. Medňanského 11669/10A
036 01 Martin
IČO: 43264581

Nezáväzný dopyt

Napíšte mi stručne, s čím potrebujete pomôcť. Dopyt odošlete priamo z tejto stránky.

Ochrana proti automatickému odosielaniu dopytov.

Odoslaním formulára beriete na vedomie spracúvanie údajov uvedených v dopyte na účely odpovede. Viac v informáciách o ochrane osobných údajov